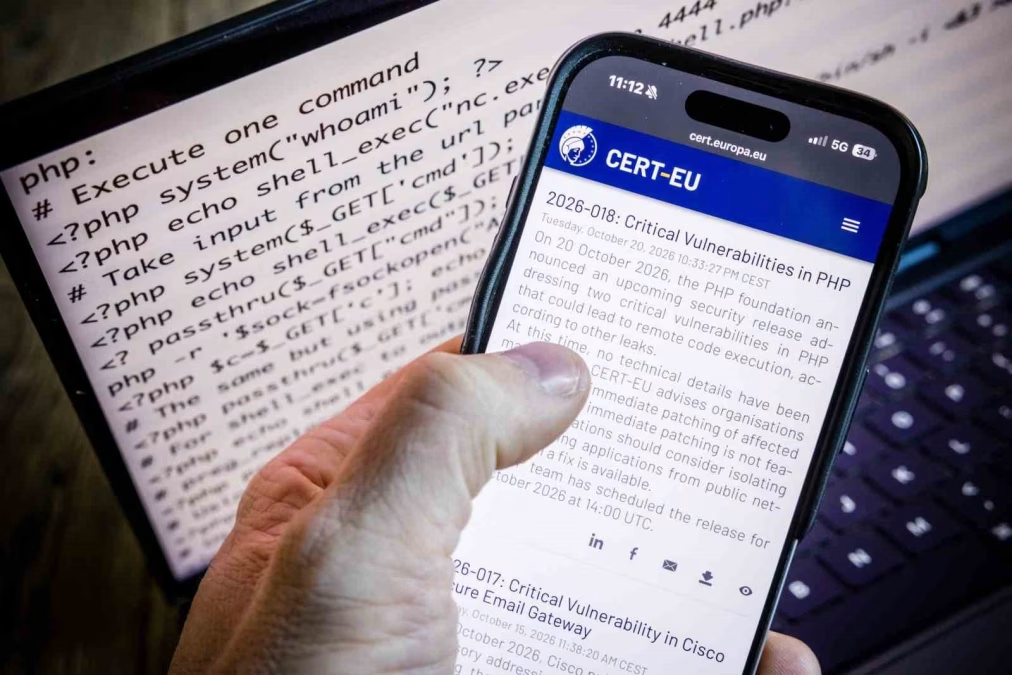
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, internet sitelerinin büyük bölümünde kullanılan PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı.<br/>Dünya genelinde yaygın olarak kullanılan PHP programlama dilinde ortaya çıkan kritik güvenlik açığı, Avrupa’da kamu kurumlarına ait bazı internet sitelerinin devre dışı kalmasına neden oldu. İngiltere’de de söz konusu güvenlik açığına karşı alınan önlemler kapsamında çok sayıda kamu hizmetine erişimde kesinti yaşandı. İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, Lordlar Kamarası’nda yaptığı konuşmada, PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı. Effra, bunun büyük ölçüde güvenlik güncellemeleri ve risk azaltıcı önlemler uygulanırken sistemleri korumak amacıyla alınan tedbirlerden kaynaklandığını belirtti.<br/>Ulusal Siber Güvenlik Merkezi’nin (NCSC) güvenlik açığı hakkında geçtiğimiz hafta OpenAI tarafından bilgilendirildiğini söyleyen Lloyd of Effra, "Hükümet, güvenlik açığı kamuoyuna açıklanmadan önce önleyici adımlar attı" diye konuştu.<br/><br/>"Hükümet durumu yakından izlemeyi sürdürüyor"<br/>İngiliz bakan, NCSC’nin işletmeleri ve diğer kuruluşları almaları gereken önlemler konusunda bilgilendirmek amacıyla ülke genelinde 50 bin önleyici bildirim gönderdiğini aktararak, "Hükümet durumu yakından izlemeyi ve kamu hizmetlerinin güvenliğini, dayanıklılığını ve erişilebilirliğini korumak için ilgili kurumlarla çalışmayı sürdürüyor" ifadelerini kullandı. Lloyd, uluslararası düzeyde güvenlik açığından yararlanmaya yönelik girişimler ve sistemleri tarama faaliyetleri hakkında raporlar bulunduğunu, ancak İngiltere’de kamu sektöründe veya ülke genelinde herhangi bir sistem ihlalinden haberdar olmadıklarını vurguladı.<br/><br/>"Söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor"<br/>İngiltere Başbakanlığı’ndan yapılan açıklamada, "Hükümet genelinde sistemlerimize yönelik muhtemel güvenlik açıklarını belirlemek ve gidermek için çalışmalar yürütüldü. Uzmanlarımız bu konuda hem OpenAI hem de uluslararası ortaklarla yakın iş birliğini sürdürüyor. Yürütülen çalışmalar hiçbir büyük ve halka açık kritik hizmeti etkilemiyor. Ancak güvenlik çalışmaları devam ederken sınırlı sayıdaki bazı hizmetler geçici olarak çevrim dışı kalabilir. Ancak bu durum, söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor. Sorunların giderilmesi için çalışmalar sürüyor. Her büyüklükteki kuruluş, sistemlerini korumak için Ulusal Siber Güvenlik Merkezi’nin rehberliğini izlemeli" denildi.
İngiltere’de siber güvenlik açığı: 32 kamu hizmeti devre dışı
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, internet sitelerinin büyük bölümünde kullanılan PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı.Dünya genelinde yaygın olarak kullanılan PHP programlama dilinde ortaya çıkan kritik güvenlik açığı, Avrupa’da kamu kurumlarına ait bazı internet sitelerinin devre dışı kalmasına neden oldu. İngiltere’de de söz konusu güvenlik açığına karşı alınan önlemler kapsamında çok sayıda kamu hizmetine erişimde kesinti yaşandı. İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, Lordlar Kamarası’nda yaptığı konuşmada, PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı. Effra, bunun büyük ölçüde güvenlik güncellemeleri ve risk azaltıcı önlemler uygulanırken sistemleri korumak amacıyla alınan tedbirlerden kaynaklandığını belirtti.Ulusal Siber Güvenlik Merkezi’nin (NCSC) güvenlik açığı hakkında geçtiğimiz hafta OpenAI tarafından bilgilendirildiğini söyleyen Lloyd of Effra, "Hükümet, güvenlik açığı kamuoyuna açıklanmadan önce önleyici adımlar attı" diye konuştu."Hükümet durumu yakından izlemeyi sürdürüyor"İngiliz bakan, NCSC’nin işletmeleri ve diğer kuruluşları almaları gereken önlemler konusunda bilgilendirmek amacıyla ülke genelinde 50 bin önleyici bildirim gönderdiğini aktararak, "Hükümet durumu yakından izlemeyi ve kamu hizmetlerinin güvenliğini, dayanıklılığını ve erişilebilirliğini korumak için ilgili kurumlarla çalışmayı sürdürüyor" ifadelerini kullandı. Lloyd, uluslararası düzeyde güvenlik açığından yararlanmaya yönelik girişimler ve sistemleri tarama faaliyetleri hakkında raporlar bulunduğunu, ancak İngiltere’de kamu sektöründe veya ülke genelinde herhangi bir sistem ihlalinden haberdar olmadıklarını vurguladı."Söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor"İngiltere Başbakanlığı’ndan yapılan açıklamada, "Hükümet genelinde sistemlerimize yönelik muhtemel güvenlik açıklarını belirlemek ve gidermek için çalışmalar yürütüldü. Uzmanlarımız bu konuda hem OpenAI hem de uluslararası ortaklarla yakın iş birliğini sürdürüyor. Yürütülen çalışmalar hiçbir büyük ve halka açık kritik hizmeti etkilemiyor. Ancak güvenlik çalışmaları devam ederken sınırlı sayıdaki bazı hizmetler geçici olarak çevrim dışı kalabilir. Ancak bu durum, söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor. Sorunların giderilmesi için çalışmalar sürüyor. Her büyüklükteki kuruluş, sistemlerini korumak için Ulusal Siber Güvenlik Merkezi’nin rehberliğini izlemeli" denildi.
İLGİNİZİ ÇEKEBİLİR
Sağlık Bakanı Memişoğlu’ndan Singapur’da sağlık kuruluş...

TBMM Dışişleri Komisyonu Başkanı Oktay: "Mekke Anl...
Bakan Murat Kurum: "COP31’de 1 milyonu aşkın ziya...
İstanbul’un 39 ilçesinden toplanacak talepler vizyon be...
Macron: "İsyancı nitelikte eylemlerle karşı karşıy...
Mekke Anlaşması Salı günü Dışişleri Komisyonu’nda görüş...